
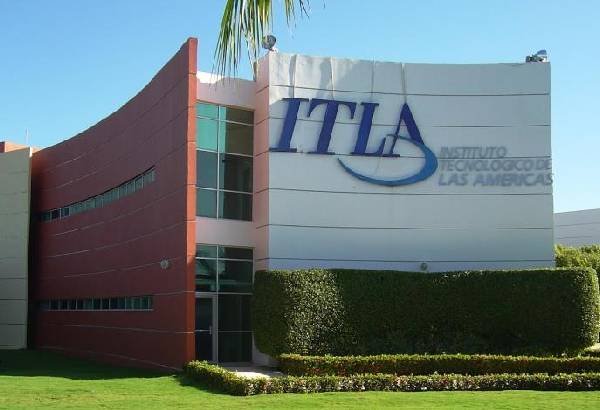
Una alarma sobre una supuesta filtración de datos de unos 23,000 estudiantes del Instituto Tecnológico de Las Américas (ITLA) puso otra vez sobre la mesa los riesgos de ciberseguridad que enfrentan las instituciones dominicanas.
La denuncia la difundió, durante el fin de semana, la cuenta Vecert Analyzer en la red social X. La publicación identificaba como una alegación no confirmada la supuesta extracción de datos de estudiantes activos e inactivos, atribuida al usuario RoyalLeaked en un foro clandestino el 6 de noviembre.
Tras conocer la alerta, el ITLA informó que las investigaciones realizadas en coordinación con el Centro Nacional de Ciberseguridad (CNCS) no encontraron evidencias de una extracción de información de sus sistemas. Las evaluaciones incluyeron auditorías, análisis del tráfico de red e inspecciones de bases de datos. Tampoco se registraron transferencias relacionadas con la denuncia.
Carlos Leonardo, director del CNCS, explicó que estas denuncias requieren verificación.
«Una alerta no es una confirmación, pero tampoco se descarta sin verificar», sostuvo para Diario Libre.
No todo es filtración
Leonardo destacó la diferencia entre una vulneración de los sistemas y una fuga de información. Puede producirse una filtración sin que los sistemas centrales hayan sido vulnerados. También puede ocurrir que un atacante consiga entrar en un sistema sin llegar a extraer información.
Cuando se confirma una afectación, el protocolo contempla medidas de contención, erradicación y recuperación. Además, recomiendan el cambio de contraseñas y la vigilancia ante posibles intentos de fraude o suplantación de identidad.
El caso del ITLA ocurre en un contexto de incremento de las amenazas digitales. En 2026 se registraron más de 510 millones de intentos de ciberataques contra la administración pública dominicana.
Durante agosto, el CNCS atendió 29 casos, de los cuales 24 fueron clasificados e investigados como incidentes de ciberseguridad. Se reportaron ocho problemas de disponibilidad, siete fraudes, siete intrusiones y cinco casos de código malicioso. Robo de información y compromiso registraron un caso cada uno.
Exposición de información
Entre los antecedentes figura el ataque de 2024 contra Salud Pública, cuando se sustrajeron y pusieron a la venta datos sensibles de ciudadanos vacunados en el país.
En septiembre de 2026, Claro Dominicana sufrió un incidente de ciberseguridad que implicó la exposición no autorizada de datos de 2.8 millones de clientes de servicios móviles individuales, tanto prepago como pospago.
El experto informático y fundador de Ojo Pelao RD, Will Galán, señala que el único caso confirmado que identifica este año es el de Claro.
En 2025, el Ministerio de Defensa informó que bloqueó un ataque de denegación de servicio contra sus portales y el Centro de Comando C5I. Galán sostiene que también circularon datos que evidenciaban, a su juicio, una exposición de información de esa entidad.
«Una data que se hizo pública fue la de Defensa. Uno podía entrar a la página y ver la información que estaba ahí. Había informaciones de nómina y personales de muchos oficiales. La información estaba ahí, pero ellos nunca lo confirmaron», aseguró.
En 2022, el grupo Quantum encriptó servidores del Instituto Agrario Dominicano y exigió 600,000 dólares, que el Gobierno se negó a pagar. Ese año también se reportó una vulneración de 14 portales gubernamentales, atribuida a Alcasec. Entre 2020 y 2021 hubo intrusiones en Indotel, Presupuesto y la Oficina Nacional de Estadística.
Entre vulnerabilidades
Leonardo reconoce debilidades que pueden facilitar los ataques. Identifica diferencias importantes en la capacidad de respuesta entre entidades. Mientras algunas cuentan con equipos y controles robustos, otras operan con presupuestos limitados y poco personal especializado.
También señala la falta de profesionales y la necesidad de modernizar el marco legal y el régimen de protección de datos personales.
En el Índice Global de Ciberseguridad de la Unión Internacional de Telecomunicaciones, la nación obtuvo 75.67 puntos sobre 100.
Consecuencias físicas
El peligro de los ciberataques ya no se limita a la pérdida o exposición de información. Leonardo advierte que una intrusión digital puede afectar servicios esenciales y provocar consecuencias directas sobre la vida cotidiana de las personas.
«El riesgo ya no es solo perder datos, sino que un ataque digital produzca consecuencias físicas. Sistemas de refrigeración, bombeo de agua, distribución eléctrica, equipos médicos y control industrial están cada vez más conectados, y muchos se diseñaron en una época en que la seguridad no era un requisito», apuntó.
El fenómeno tampoco es exclusivo de aquí. En Europa, los ataques digitales afectaron sistemas de refrigeración de supermercados y bancos de sangre.
Para Galán, el gran problema del país es que la ciberseguridad todavía se percibe como un gasto. «No se abre la cartera a menos que haya un problema», sostuvo.
El especialista advierte que los delincuentes pueden publicar muestras de los datos sustraídos para atraer compradores y que, aunque las organizaciones invierten en cortafuegos y autenticación de doble factor, los empleados siguen expuestos al phishing y la ingeniería social mediante archivos infectados.